





CVE-2026-98432 不是 MPTCP 漏洞:一行沒複製的指針,換來 9.8 分的 IPv4 TCP use-after-free
No Comments on CVE-2026-98432 不是 MPTCP 漏洞:一行沒複製的指針,換來 9.8 分的 IPv4 TCP use-after-free
2026 年 10 月的 CVE-2026-98432 被多篇報導誤傳為「MPTCP 漏洞」,標題再稱 Linux 伺服器可被 remote root,兩者都不準確。實際缺陷在 net/ipv4 的一般 TCP 收連線路徑:tcp_v4_syn_recv_sock() 把 ireq->ireq_opt 交給 child socket 卻沒有先複製,該物件再被普通 kfree() 釋放,形成 use-after-free;修復只是把兩處 kfree() 改成…

ChatGPT 分享連結可在登入 session 執行腳本:私人對話被讀,賞金 US$5,000
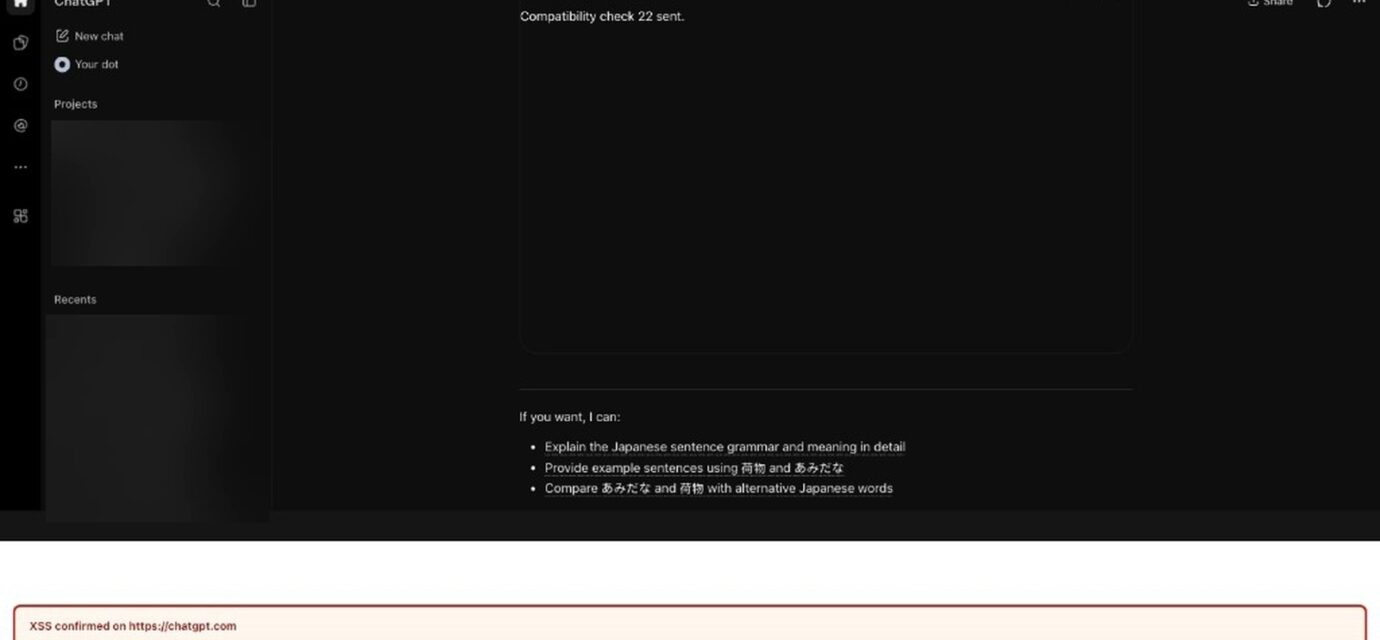
Parameter Labs 示範,一條普通的 ChatGPT 公開分享連結可以在收件人已登入的瀏覽器內執行攻擊者指定的 JavaScript,讀取從未分享的私人對話並把片段外送,修復在伺服器端完成,使用者無事可做。本文分開已證實的讀取行為與「帳號接管」的推論,整理 10 月 18 日報告至 26 日修復這八日的時序、US$5,000 賞金、沒有 CVE…